Réseau local et adressage

DNS

Le DNS est l'annuaire qui traduit les noms de domaine (wifeel.fr, par exemple) en adresses IP. Les applications utilisent la résolution DNS, avec des réponses qui peuvent déjà être en cache. Un DNS lent se ressent sur toute la navigation, même avec une bonne connexion.

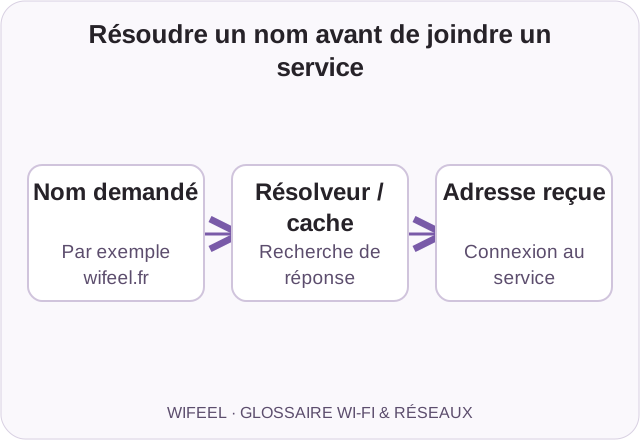
Résoudre un nom avant de joindre un service
La réponse peut provenir du cache ; une nouvelle requête n’est pas toujours nécessaire.
01

Définition complète

Quand un utilisateur tape un nom de domaine, son appareil interroge un serveur DNS, qui répond par l'adresse IP correspondante. Cette traduction s'appelle la résolution de noms. Elle est invisible, mais elle précède presque tout ce qui passe sur le réseau.

Plusieurs serveurs peuvent répondre : le résolveur de l'opérateur, des résolveurs publics, un service filtrant, ou un DNS interne qui gère les noms privés de vos équipements. Beaucoup d'installations combinent les deux : un annuaire interne pour les équipements du site, un résolveur externe pour le reste.

Un détail change tout au quotidien : le cache. Un serveur DNS garde un temps les réponses déjà obtenues, ce qui accélère les visites répétées. Quand un cache est vidé ou qu'un domaine change d'adresse, les premières requêtes peuvent surprendre. C'est un mécanisme normal, pas une panne.

02

À quoi ça sert dans un réseau réel

Le DNS est le premier maillon de l'expérience utilisateur. Une page qui met du temps à s'ouvrir alors que le débit est bon, un site injoignable depuis un seul poste, une messagerie qui rame : le DNS est souvent le premier suspect à écarter, et parfois le coupable trouvé. C'est le premier réflexe d'un diagnostic réseau.

C'est aussi un outil de sécurité et d'organisation. Un DNS filtrant bloque des domaines malveillants avant même que la connexion ne s'établisse, en complément du firewall. Un DNS interne, lui, donne des noms stables à vos équipements : plus besoin de retenir des adresses pour joindre le serveur ou l'imprimante.

03

Exemples d'application

Ces situations illustrent des choix à étudier ; elles ne décrivent pas des projets clients ni des résultats garantis.

↳

Résoudre un nom interne.

↳

Tester un résolveur quand une page tarde.

↳

Vérifier le cache après un changement d'adresse.

04

Ce qu'il faut retenir

↳

Le DNS traduit les noms de domaine en adresses IP.

↳

La résolution peut utiliser une réponse déjà en cache.

↳

Un DNS lent ralentit tout, même avec un bon débit.

↳

Le cache explique des comportements parfois surprenants.

↳

Un DNS filtrant complète utilement la protection du réseau.

05

Questions fréquentes

Le DNS peut-il expliquer une connexion qui semble lente ?+

Oui, et c'est fréquent. Quand chaque nouveau nom met du temps à se résoudre, la navigation paraît lente alors que le débit réel est bon. Tester le DNS fait partie des premiers réflexes de diagnostic.

Que se passe-t-il si le DNS tombe ?+

Les noms ne se résolvent plus : les sites et services deviennent injoignables, même si la connexion fonctionne. Certains accès directs par adresse IP continuent de répondre, ce qui explique pourquoi la panne paraît parfois partielle.

Faut-il installer un DNS filtrant en entreprise ?+

C'est une protection utile, en complément du firewall. Elle bloque les domaines malveillants connus avant toute connexion, et se gère de façon centralisée. Le réglage dépend des usages de chaque site.

PROCHAINE ÉTAPE

Relions ces termes à votre projet.

Un choix technique à faire ? Échangez avec Patrice pour préciser vos usages, vos outils et la prochaine étape.

Prendre rendez-vous ↗