Réseau local et adressage

NAT

Le NAT, ou traduction d'adresses réseau, permet au routeur de partager une adresse IP publique entre tous les appareils internes. C'est le fonctionnement standard de presque toutes les entreprises connectées. Il reste invisible en usage normal.

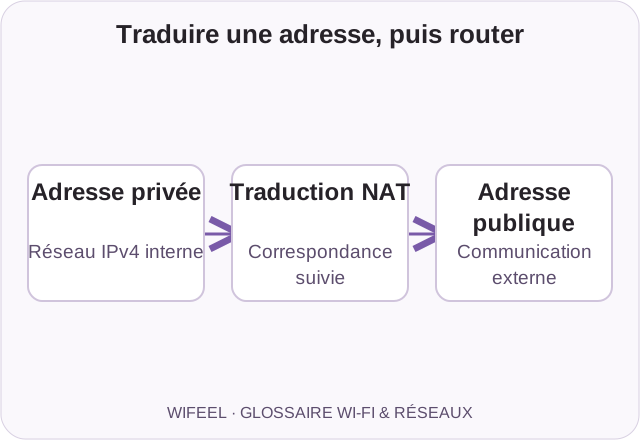
Traduire une adresse, puis router
Le partage d’adresse relève souvent du NAPT/PAT. Le filtrage reste une fonction distincte.
01

Définition complète

Le NAT traduit des adresses entre réseaux. Pour partager une adresse publique entre plusieurs clients IPv4, on utilise souvent aussi la traduction de ports, appelée NAPT ou PAT. Une table de correspondance permet d'acheminer les réponses vers la bonne connexion interne.

Son origine est pratique : l'espace d'adresses IPv4 est limité, et le NAT permet à un site entier de partager une adresse publique. La méthode est restée, même là où IPv6 se déploie : les deux mondes cohabitent souvent sur les mêmes réseaux.

Le NAT a aussi une conséquence de visibilité : depuis internet, on ne voit que l'adresse publique du site. Pour rendre un service interne accessible de l'extérieur, une redirection de port se configure sur le routeur, avec des règles précises. À noter : le NAT ne filtre rien. Cacher les adresses n'est pas protéger le réseau ; cette mission revient au firewall.

02

À quoi ça sert dans un réseau réel

C'est ce qui permet à une entreprise de fonctionner avec l'adresse publique fournie par son opérateur, sans en demander une par appareil. Postes, téléphones, caméras et serveurs sortent sous la même adresse, et personne n'a à y penser. C'est aussi plus simple à administrer : une seule adresse à connaître, à faire évoluer et à surveiller au quotidien.

Une redirection peut exposer un service interne, tandis qu'un filtrage stateful contrôle les connexions admises. Le NAT est une traduction d'adresses, pas une politique de sécurité. La protection dépend du pare-feu, de l'authentification et des mises à jour ; l'accès distant doit être conçu en conséquence.

03

Exemples d'application

Ces situations illustrent des choix à étudier ; elles ne décrivent pas des projets clients ni des résultats garantis.

↳

Partager une adresse IPv4 publique.

↳

Documenter une traduction nécessaire.

↳

Éviter une exposition directe inutile d'un équipement.

04

Ce qu'il faut retenir

↳

Le NAT traduit les adresses privées en adresse publique.

↳

Tous les appareils d'un site sortent sous une même adresse.

↳

Le NAT ne filtre rien : il rend le réseau discret, pas protégé.

↳

Les services accessibles de l'extérieur passent par des redirections encadrées.

↳

IPv6 vise à supprimer ce besoin, mais les deux cohabitent.

05

Questions fréquentes

Le NAT protège-t-il le réseau des attaques ?+

Le NAT ne remplace pas un pare-feu. Certaines connexions entrantes échouent faute de correspondance, mais cela ne constitue pas une politique de filtrage suffisante. Les règles explicites, l'authentification et les mises à jour restent nécessaires, en IPv4 comme en IPv6.

Pourquoi ouvrir une redirection de port ?+

Pour rendre un service interne accessible de l'extérieur, par exemple une caméra ou un serveur. Chaque redirection expose le service concerné : elle doit être justifiée, documentée et limitée au strict nécessaire.

Le NAT va-t-il disparaître avec IPv6 ?+

L'objectif d'IPv6 est de rendre le partage d'adresse inutile, puisque l'espace disponible est bien plus large. En pratique, les deux versions cohabitent et le NAT reste présent sur beaucoup de réseaux.

PROCHAINE ÉTAPE

Relions ces termes à votre projet.

Un choix technique à faire ? Échangez avec Patrice pour préciser vos usages, vos outils et la prochaine étape.

Prendre rendez-vous ↗