Sécurité, accès et services

BYOD

BYOD signifie Bring Your Own Device : l'usage d'appareils personnels, téléphones et ordinateurs, sur le réseau de l'entreprise. C'est un usage à encadrer avec un réseau adapté, généralement séparé. Le confort des équipes ne doit pas se payer d'un mélange des données.

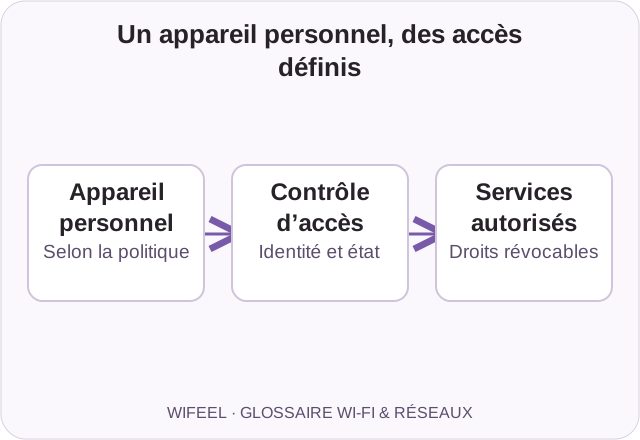
Un appareil personnel, des accès définis
L’organisation peut autoriser, limiter ou interdire le BYOD selon son contexte.
01

Définition complète

Le BYOD désigne l'utilisation d'appareils personnels pour des usages professionnels. Il peut être autorisé, limité ou interdit selon les besoins et les règles de l'organisation. Un appareil personnel introduit des questions de mises à jour, d'accès aux données, de support et de séparation des usages.

La réponse tient en quelques principes : un réseau séparé pour les appareils personnels, une authentification claire, et des règles écrites qui disent ce qui est autorisé. Certaines organisations limitent l'accès aux emails et aux outils en ligne. D'autres préfèrent fournir l'équipement, ce qui reste la façon la plus simple de garder la maîtrise. Les deux approches se combinent souvent.

02

À quoi ça sert dans un réseau réel

Dans un réseau réel, le BYOD se gère avec les mêmes outils que le reste : des SSID distincts, des réseaux logiques séparés, des règles qui limitent ce qu'un appareil personnel peut atteindre. L'idée n'est pas de punir mais de cloisonner : si un téléphone personnel est compromis, il ne doit pas servir de pont vers les données de l'entreprise. Côté utilisateurs, la règle doit être lisible : quel réseau, quel mot de passe, ce qui est permis. L'ambiguïté produit exactement ce qu'on voulait éviter : des connexions improvisées vers le réseau interne. Une règle claire protège autant l'entreprise que les utilisateurs, sans zone grise.

03

Exemples d'application

Ces situations illustrent des choix à étudier ; elles ne décrivent pas des projets clients ni des résultats garantis.

↳

Limiter l'accès d'un téléphone personnel.

↳

Définir les applications autorisées.

↳

Révoquer un accès selon la politique de l'organisation.

04

Ce qu'il faut retenir

↳

Le BYOD est l'usage d'appareils personnels sur le réseau de l'entreprise.

↳

Un appareil que l'entreprise ne maîtrise pas ne rejoint pas le réseau interne.

↳

Réseaux séparés, authentification claire et règles écrites sont la base.

↳

Ce qui est permis doit être dit et connu des équipes.

↳

Fournir l'équipement reste la façon la plus simple de maîtriser.

05

Questions fréquentes

Faut-il interdire le BYOD ?+

La décision appartient à l'organisation : elle peut limiter ou interdire certains usages, ou les autoriser sous conditions. Le choix doit tenir compte des données accessibles, des besoins des équipes et de la capacité à sécuriser et révoquer les accès.

Un téléphone personnel peut-il accéder aux emails professionnels ?+

Oui, dans un cadre défini : compte personnel de l'utilisateur, mot de passe solide, écran verrouillé. Beaucoup d'organisations limitent ces accès aux outils en ligne et gardent les serveurs internes hors de portée. La règle doit être la même pour tous.

BYOD et réseau invité, est-ce la même chose ?+

Pas tout à fait. Le réseau invité accueille des visiteurs de passage, souvent sans lien avec l'entreprise. Le BYOD concerne des personnes qui travaillent là : l'accès peut être plus large, mais il reste mesuré et révocable.

PROCHAINE ÉTAPE

Relions ces termes à votre projet.

Un choix technique à faire ? Échangez avec Patrice pour préciser vos usages, vos outils et la prochaine étape.

Prendre rendez-vous ↗