Sécurité, accès et services

802.1X

802.1X est un mécanisme d'authentification qui contrôle qui peut se connecter au réseau : chaque appareil ou utilisateur doit prouver son identité avant d'obtenir un accès. C'est la base des réseaux d'entreprise sérieux, et ce qui remplace les mots de passe partagés par des accès personnels et révocables.

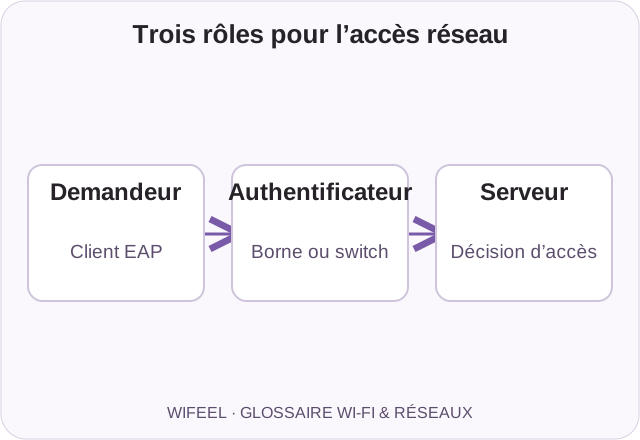
Trois rôles pour l’accès réseau
Le port applique la décision. Les modes de secours et les droits dépendent de la politique.
01

Définition complète

802.1X désigne un standard d'authentification à l'accès réseau. Avant de laisser passer le trafic, l'équipement concerné, une borne Wi-Fi ou un switch, exige une preuve d'identité. Trois rôles entrent en jeu : le demandeur, l'appareil qui souhaite se connecter ; l'authentificateur, la borne ou le switch qui garde la porte ; et le serveur d'authentification, le plus souvent RADIUS, qui vérifie les identifiants.

Le refus est la position par défaut : avant validation, l'accès normal est refusé ; les échanges d'authentification et d'éventuels accès de secours dépendent de la configuration. Chaque utilisateur reçoit des accès personnels et révocables : le départ d'un salarié se traduit par la fermeture de son compte. Le mécanisme s'applique au Wi-Fi, en version WPA2-Enterprise ou WPA3-Enterprise, comme au réseau filaire. Ce n'est pas un chiffrement : il décide qui entre, pas comment les données sont protégées.

02

À quoi ça sert dans un réseau réel

Sur le terrain, le 802.1X change la gestion quotidienne : plus de clé unique affichée au mur, plus de mot de passe partagé qui circule. Chaque connexion est nominative, ce qui ouvre le diagnostic et la sécurité. On sait qui est en ligne et depuis quel appareil, et un accès se suspend en un geste. Il évite aussi les réseaux de secours ouverts au nom du dépannage. La contrepartie est un minimum d'organisation : des comptes pour chacun, un serveur d'authentification bien tenu, et une procédure claire pour les visiteurs et les prestataires. Une petite organisation qui paie largement au quotidien, sans être une contrainte.

03

Exemples d'application

Ces situations illustrent des choix à étudier ; elles ne décrivent pas des projets clients ni des résultats garantis.

↳

Authentifier un poste sur un port filaire.

↳

Utiliser des certificats sur le Wi-Fi entreprise.

↳

Vérifier le comportement si l'authentification échoue.

04

Ce qu'il faut retenir

↳

802.1X exige une preuve d'identité avant l'accès normal aux ressources protégées, selon la politique.

↳

Il repose sur trois rôles, dont un serveur RADIUS.

↳

Chaque utilisateur obtient des accès personnels et révocables.

↳

Il s'applique au Wi-Fi comme au réseau filaire.

↳

Le refus est la position par défaut : sans identité, pas d'accès.

05

Questions fréquentes

Le 802.1X est-il réservé aux grandes entreprises ?+

Le mécanisme s'adapte à toutes les tailles. Ce qui change, c'est l'organisation qu'il suppose : créer des comptes, tenir un serveur d'authentification, documenter les procédures. Une structure qui veut des accès nominatifs partout y trouve vite son intérêt.

802.1X et WPA2, est-ce la même chose ?+

Non. WPA2 et WPA3 sont des ensembles de mécanismes de sécurité Wi-Fi, tandis que 802.1X est un mécanisme d'authentification qui peut les compléter. On parle alors de WPA2-Enterprise ou WPA3-Enterprise : le chiffrement protège les échanges, le 802.1X vérifie qui se connecte.

Que se passe-t-il si le serveur d'authentification tombe ?+

La réponse dépend de la configuration. Certaines installations maintiennent les connexions en cours et refusent les nouvelles, d'autres coupent tout. Une mise en place sérieuse prévoit ce cas : serveur surveillé, sauvegarde de la configuration et procédure de secours documentée.

PROCHAINE ÉTAPE

Relions ces termes à votre projet.

Un choix technique à faire ? Échangez avec Patrice pour préciser vos usages, vos outils et la prochaine étape.

Prendre rendez-vous ↗