Sécurité, accès et services

RADIUS

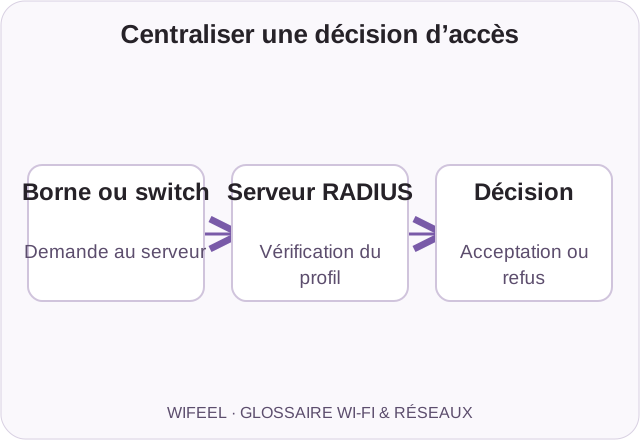
RADIUS est un protocole utilisé pour centraliser l'authentification et l'autorisation des accès réseau. Le serveur qui le met en œuvre reçoit les demandes des bornes ou des switches et renvoie une décision. Les profils peuvent concerner des utilisateurs ou des appareils, souvent dans une architecture 802.1X.

Centraliser une décision d’accès
Le transport et les journaux doivent être protégés ; le RADIUS historique ne chiffre pas tout.
01

Définition complète

RADIUS est un protocole d'authentification, d'autorisation et de journalisation. Un serveur reçoit les demandes de la borne ou du switch et peut renvoyer une décision ainsi que des attributs, par exemple un VLAN. Le RADIUS historique sur UDP ne chiffre pas tout le paquet : il faut protéger le transport et évaluer les variantes sécurisées adaptées.

Le véritable apport est la centralisation : un seul endroit décide, journalise et révoque. Les comptes sont nominatifs, et les accès se ferment au départ d'un salarié ou au remplacement d'un appareil. Bien tenu, le serveur devient un outil de diagnostic précieux : il dit qui s'est connecté, quand et depuis quel équipement. C'est aussi la mémoire du réseau.

02

À quoi ça sert dans un réseau réel

RADIUS est utile pour centraliser les décisions d'accès et attribuer des politiques à des utilisateurs ou à des appareils. Il n'est pas obligatoire pour administrer des bornes, et les accès peuvent aussi être liés à des certificats. La disponibilité du serveur, la protection de son transport et les procédures de révocation doivent être préparées.

03

Exemples d'application

Ces situations illustrent des choix à étudier ; elles ne décrivent pas des projets clients ni des résultats garantis.

↳

Centraliser les décisions d'accès.

↳

Attribuer une politique selon un profil.

↳

Protéger le transport et prévoir la disponibilité du service.

04

Ce qu'il faut retenir

↳

RADIUS centralise l'authentification des accès réseau.

↳

Il répond à la question : qui a le droit d'entrer, et avec quels droits.

↳

Les profils peuvent concerner des utilisateurs ou des appareils, avec une politique de révocation.

↳

Il est le plus souvent associé au 802.1X.

↳

Sa disponibilité se prépare avant la panne, pas pendant.

05

Questions fréquentes

RADIUS, est-ce un logiciel ou un équipement ?+

Les deux existent. Le mot désigne le protocole, et le serveur qui l'implémente peut être un logiciel hébergé sur place, une appliance dédiée ou un service. Ce qui compte : une source unique de vérité pour les accès.

Faut-il du RADIUS pour un petit réseau ?+

Pas pour un point d'accès unique protégé par une clé solide. Dès qu'il y a du personnel qui tourne ou plusieurs profils d'accès, la centralisation fait gagner du temps et de la clarté.

Où sont stockées les données des utilisateurs ?+

Dans l'annuaire associé au serveur : celui de l'entreprise ou un annuaire dédié. Ce point doit être connu et documenté, car c'est lui qui définit qui a accès à quoi. Il fait partie de ce qu'un prestataire doit pouvoir expliquer sans détour.

PROCHAINE ÉTAPE

Relions ces termes à votre projet.

Un choix technique à faire ? Échangez avec Patrice pour préciser vos usages, vos outils et la prochaine étape.

Prendre rendez-vous ↗