Sécurité, accès et services

WPA2 / WPA3

WPA2 et WPA3 regroupent des mécanismes d'authentification et de protection de la liaison Wi-Fi. WPA3 apporte notamment SAE en mode Personal et la protection des trames de gestion. La sécurité dépend du mode, des secrets ou certificats, des réglages et des correctifs des deux côtés.

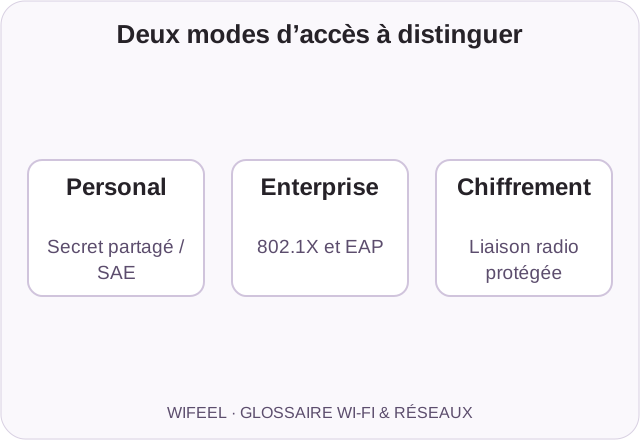
Deux modes d’accès à distinguer
Compatibilité, configuration et mises à jour comptent ; WPA3-Personal utilise SAE.
01

Définition complète

Le chiffrement Wi-Fi répond à un besoin simple : les ondes radio traversent les murs, donc n'importe qui à portée peut écouter. WPA2 protège les échanges avec des mécanismes éprouvés, et reste compatible avec l'immense majorité des appareils. WPA3, plus récent, corrige des faiblesses connues, renforce le chiffrement et durcit l'échange initial entre l'appareil et la borne.

Les modes Personal et Enterprise répondent à des usages différents. WPA2-Personal utilise une clé prépartagée ; WPA3-Personal utilise SAE à partir d'un secret connu des utilisateurs, avec une meilleure résistance aux essais hors ligne. Les modes Enterprise utilisent 802.1X et EAP, souvent avec des certificats. Les réglages et les correctifs restent essentiels.

02

À quoi ça sert dans un réseau réel

Dans la pratique, le choix se joue sur deux plans : la compatibilité et la rigueur. Un camping ou un commerce, dont les clients ont des appareils variés, gagne à proposer WPA3 tout en gardant WPA2 actif pour les modèles plus anciens. Dans les bureaux, la clé partagée montre vite ses limites : elle se transmet de main en main et ne se retire pas quand quelqu'un part. C'est là que la version enterprise prend le relais, avec des identifiants personnels. Dans tous les cas, chiffrement et authentification sont deux couches complémentaires, pas des options interchangeables. Les deux se configurent ensemble, au même moment.

03

Exemples d'application

Ces situations illustrent des choix à étudier ; elles ne décrivent pas des projets clients ni des résultats garantis.

↳

Choisir un mode compatible avec le parc.

↳

Prévoir un réseau entreprise avec 802.1X.

↳

Vérifier les exigences propres au 6 GHz.

04

Ce qu'il faut retenir

↳

WPA2 et WPA3 chiffrent le Wi-Fi : les échanges deviennent illisibles pour qui écoute.

↳

WPA3 est plus récent et plus robuste, WPA2 reste nécessaire pour les appareils anciens.

↳

Les versions enterprise s'appuient sur le 802.1X et des identifiants personnels.

↳

Chiffrement et authentification sont deux couches complémentaires.

↳

La coexistence WPA2 et WPA3 se gère pendant les transitions.

05

Questions fréquentes

WPA3 est-il indispensable ?+

Les équipements récents le prennent en charge, et un réseau neuf a tout intérêt à l'activer. Il faut toutefois penser aux appareils qui ne le connaissent pas : d'où la coexistence temporaire des deux protocoles.

Une clé Wi-Fi partagée est-elle suffisante pour une entreprise ?+

Pour un réseau simple et stable, elle dépanne. Dès qu'il y a du personnel qui tourne ou des données sensibles, des identifiants personnels via le 802.1X sont la vraie réponse. Une clé partagée ne dit jamais qui l'utilise.

Pourquoi garder WPA2 si WPA3 existe ?+

Pour ne pas exclure des appareils plus anciens : clients, capteurs, terminaux métier, qui n'embarquent pas WPA3. Le réseau propose alors les deux et resserre progressivement à mesure que le parc se renouvelle.

PROCHAINE ÉTAPE

Relions ces termes à votre projet.

Un choix technique à faire ? Échangez avec Patrice pour préciser vos usages, vos outils et la prochaine étape.

Prendre rendez-vous ↗