
Quels chemins une attaque peut-elle utiliser ?
Le risque ne porte pas seulement sur les fichiers de production. Un compte disposant de droits de suppression, une console d’administration ou un serveur de sauvegarde compromis peuvent affecter les copies. Inventoriez ces chemins et vérifiez lesquels partagent les mêmes identifiants.
La séparation doit résister au scénario envisagé. Deux destinations pilotées par un seul compte très privilégié restent liées par ce compte. Les accès de secours doivent être disponibles pour l’équipe de reprise, sans être accessibles à toutes les tâches ordinaires.
Que peut apporter une copie immuable ?
Une rétention immuable peut empêcher certaines suppressions et modifications de versions protégées. Elle aide à conserver un point antérieur à l’incident, sous réserve du mode, des droits et des contrôles du compte. Elle ne rend pas automatiquement la donnée saine.
Pour Impossible Cloud, examinez les autorisations de contournement du mode Governance et l’exception documentée concernant la suppression d’un compte. Le stockage connecté n’est pas un isolement physique. Ces limites doivent figurer dans le dossier de protection.
Comment préparer une restauration sans aggraver l’incident ?
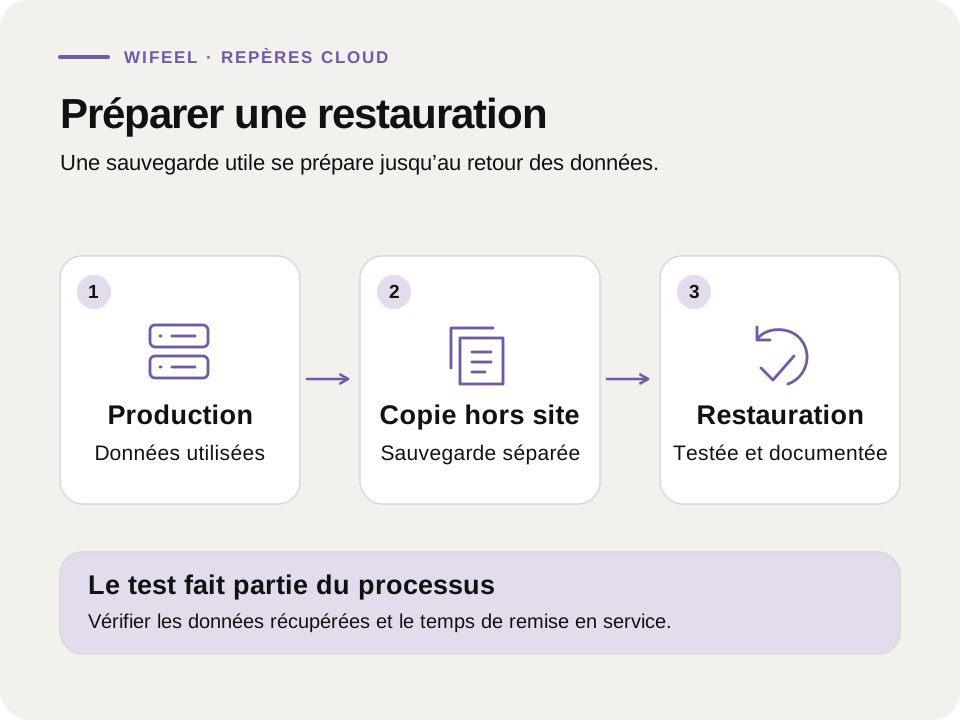
La reprise doit se faire vers un environnement considéré comme sain. Restaurer immédiatement sur un système toujours compromis peut remettre les données en danger. Le plan doit préciser les contrôles, les priorités et les personnes qui autorisent la remise en service.
Vérifiez que le catalogue, les clés et les logiciels de récupération restent accessibles lorsque l’environnement principal est arrêté. Un exercice peut simuler cette indisponibilité avec des données de test, sans interrompre l’activité réelle.
Quelles preuves conserver pour le plan de reprise ?
Gardez un inventaire des copies, les règles de rétention, les droits critiques et un compte rendu de récupération. Mesurez le délai jusqu’à l’utilisation des données, puis comparez-le aux objectifs métier. Les écarts doivent produire des décisions concrètes.
La proposition WiFeel doit préciser le périmètre de configuration et de suivi. Une copie externalisée ne permet pas de promettre que toute activité reprendra sans perte. Le plan doit rester révisable lorsque les utilisateurs, logiciels ou données changent.
- Séparer les accès de production et de sauvegarde.
- Limiter les droits de suppression et de clôture des comptes.
- Conserver plusieurs points adaptés au délai de détection.
- Tester la récupération depuis un environnement isolé.
Questions fréquentes
Une sauvegarde immuable est-elle à l’abri de toute attaque ?
Non. Elle protège certaines opérations pendant une durée, avec des limites liées au mode et aux comptes. Elle doit compléter la protection des accès et un plan de reprise testé.
Comment savoir quelle copie restaurer ?
Le choix dépend de la date de l’incident et de l’état des données. Il faut valider le point retenu dans un environnement sain avant de remettre les services en exploitation.
Sources et périmètre
Les caractéristiques de la plateforme sont attribuées à Impossible Cloud. Les tarifs et le périmètre d’accompagnement WiFeel sont précisés dans une proposition adaptée au projet.